



Az AITI Tech Limited a fortigate 60f következő generációs tűzfalak egyik vezető gyártója és szállítója{1}}. Több mint 20 éves tapasztalatunkkal szeretettel várjuk, hogy nagy mennyiségben vásároljon olcsó fortigate 60f következő -generációs tűzfalat itt gyárunkból. Minden termékünk kiváló minőségű és alacsony áron. Árlistáért lépjen kapcsolatba velünk.
Termék pozicionálás
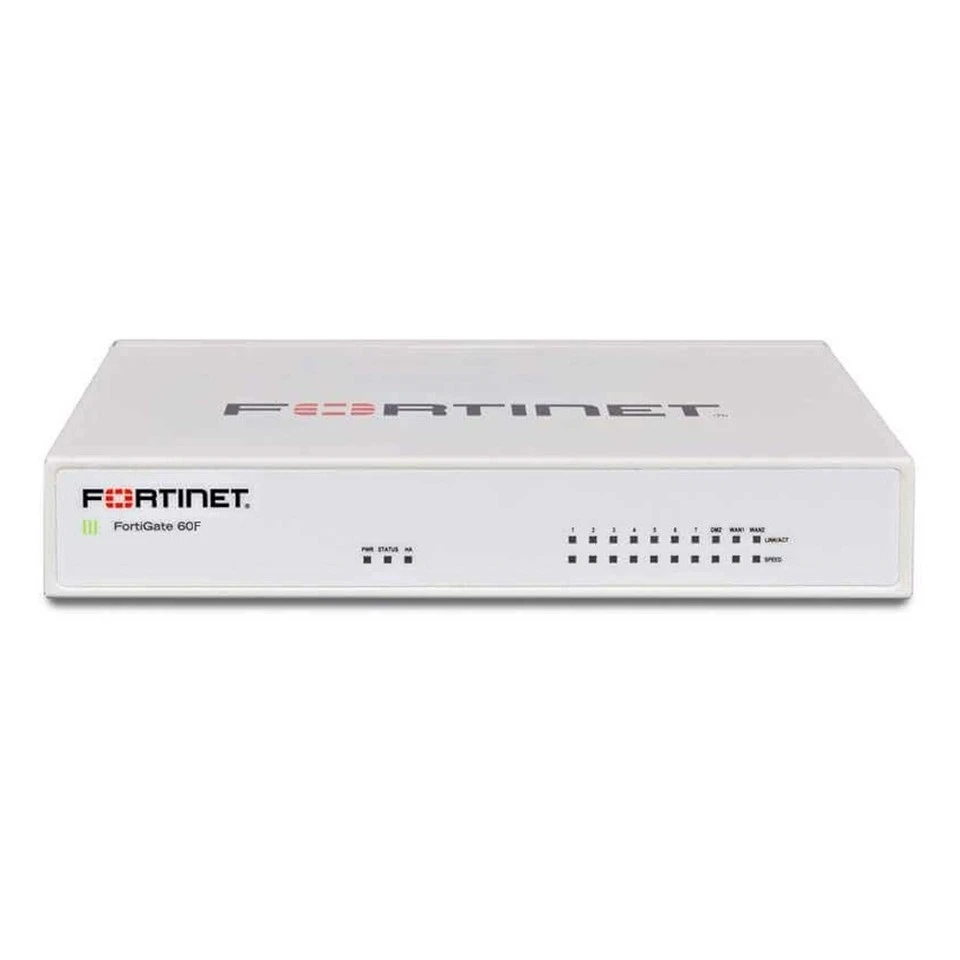
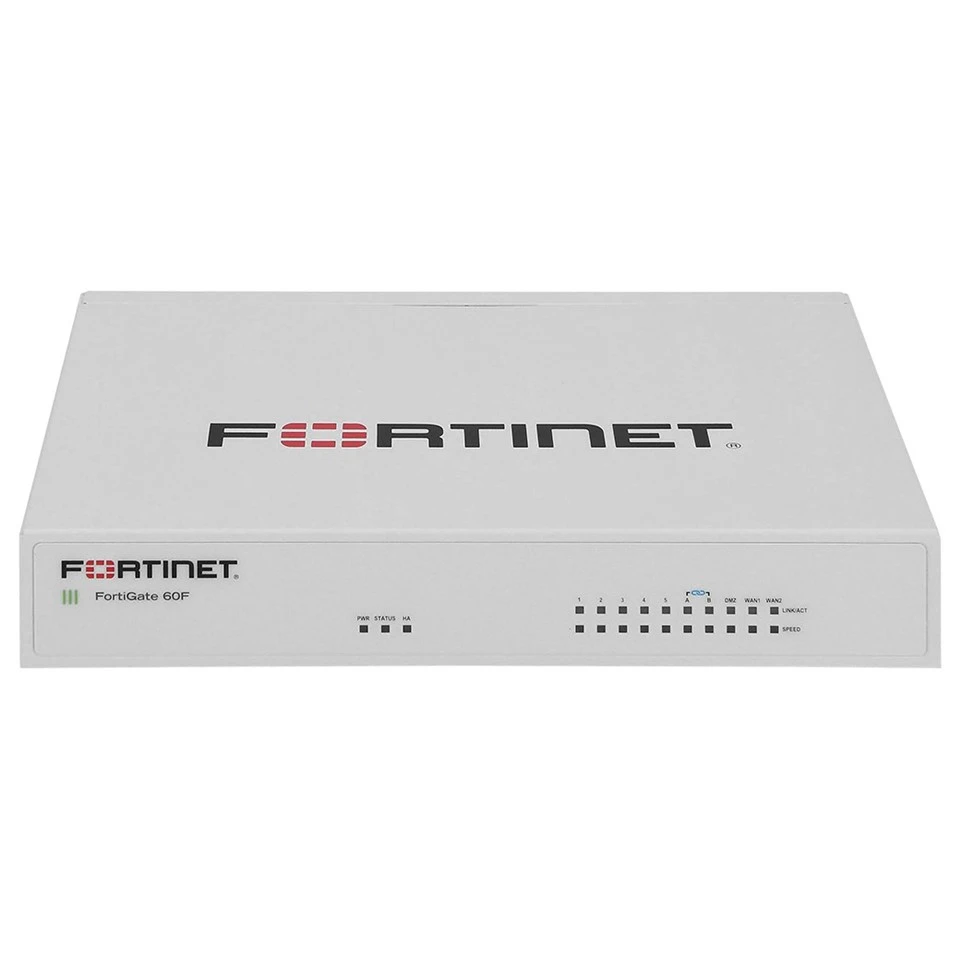
A FortiGate 60F a Fortinet által kifejlesztett nagy-teljesítményű biztonsági átjáró-közepes méretű vállalati központok, regionális fióktelepek, kis- és közepes méretű{4}}adatközpontok és nagy{5}}sűrűségű irodák számára. A Fortinet 7. -generációs szabadalmaztatott SPU biztonsági processzoraival és az egyesített FortiOS operációs rendszerrel működő rendszer mélyen integrálja az NGFW-t, a natív SD-WAN-t, VPN-t, az egyesített vezetékes és vezeték nélküli felügyeleti képességeket egy kompakt asztali számítógépre/1U rackbe{11}}szerelhető készülékbe. A hardveres gyorsítás révén nagy{13}}áteresztőképességet és alacsony{14}}késleltetésű forgalomfeldolgozási képességeket ér el, így költséghatékony fő megoldássá válik a közepes és nagy webhelyek "biztonsági{{16}vezérelt hálózata" kiépítéséhez.
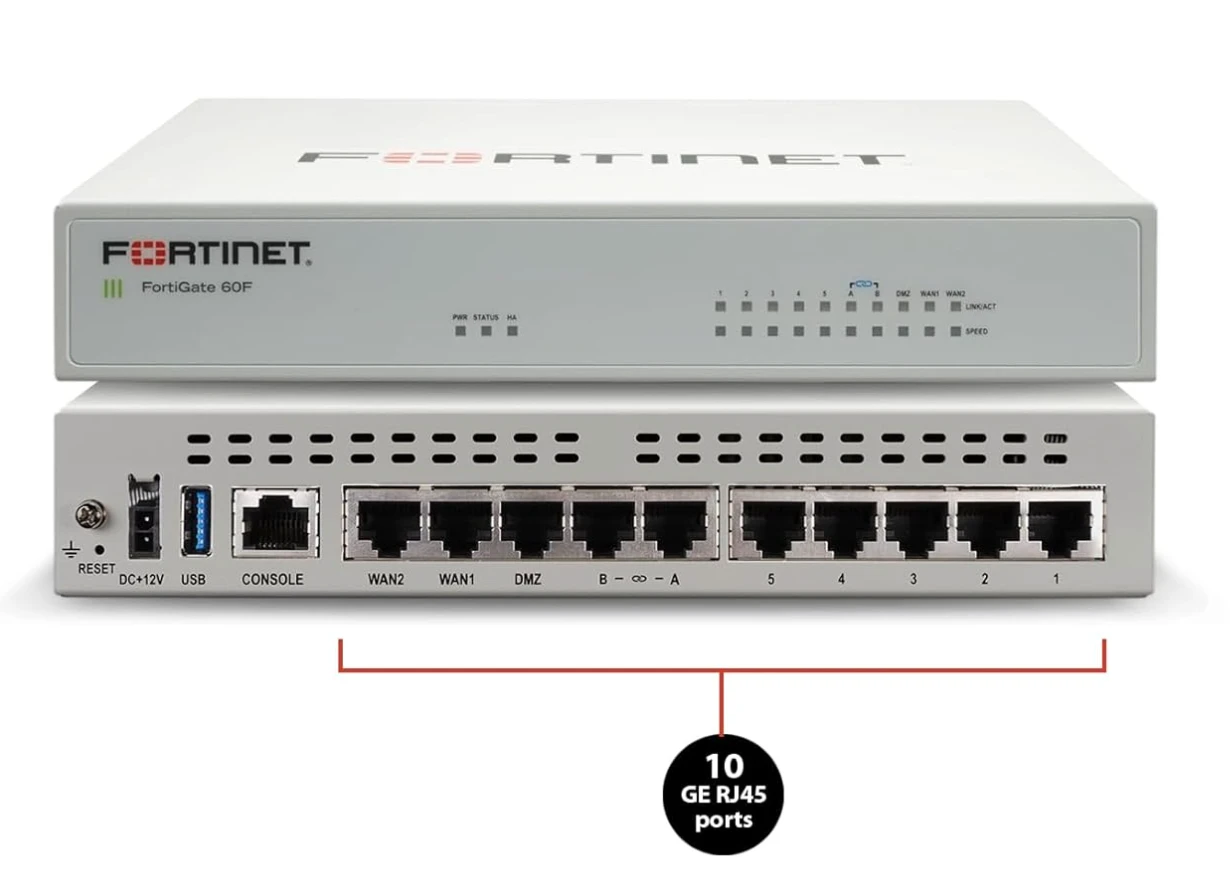
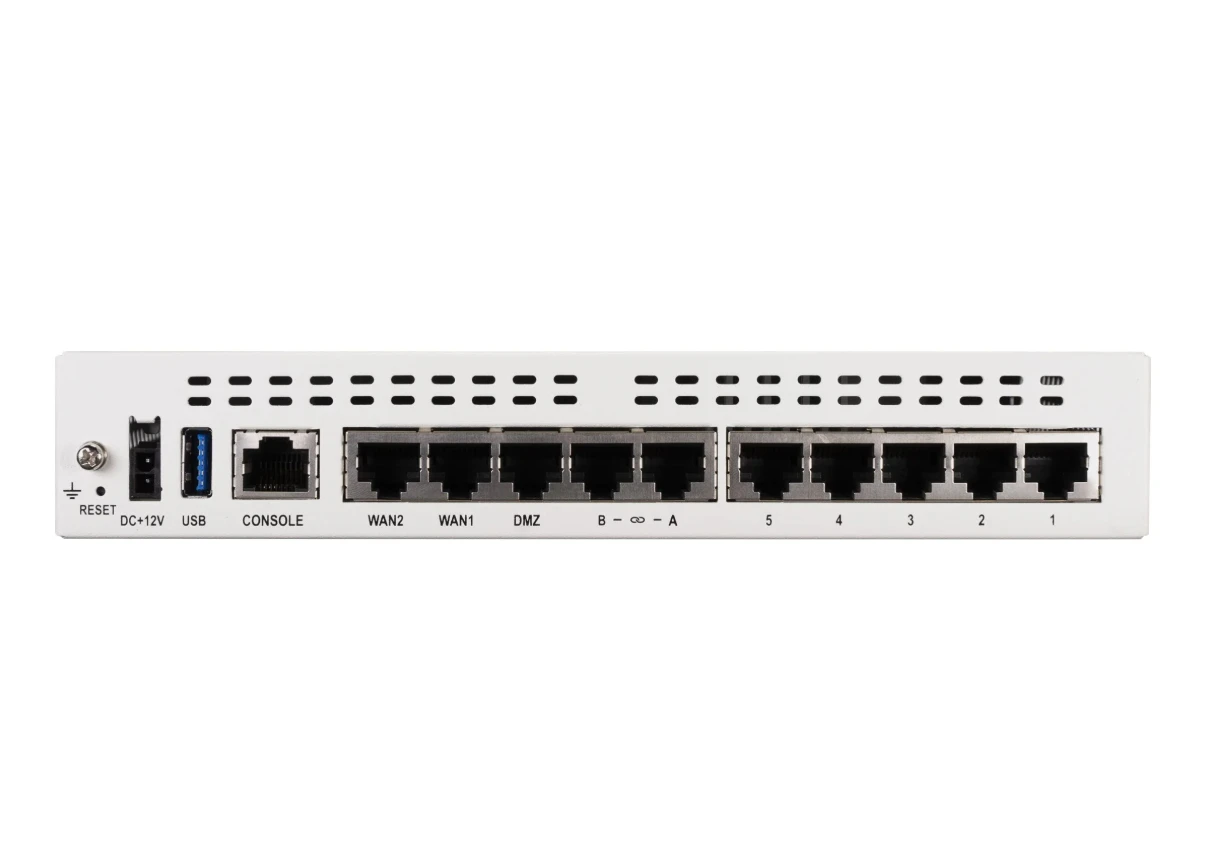
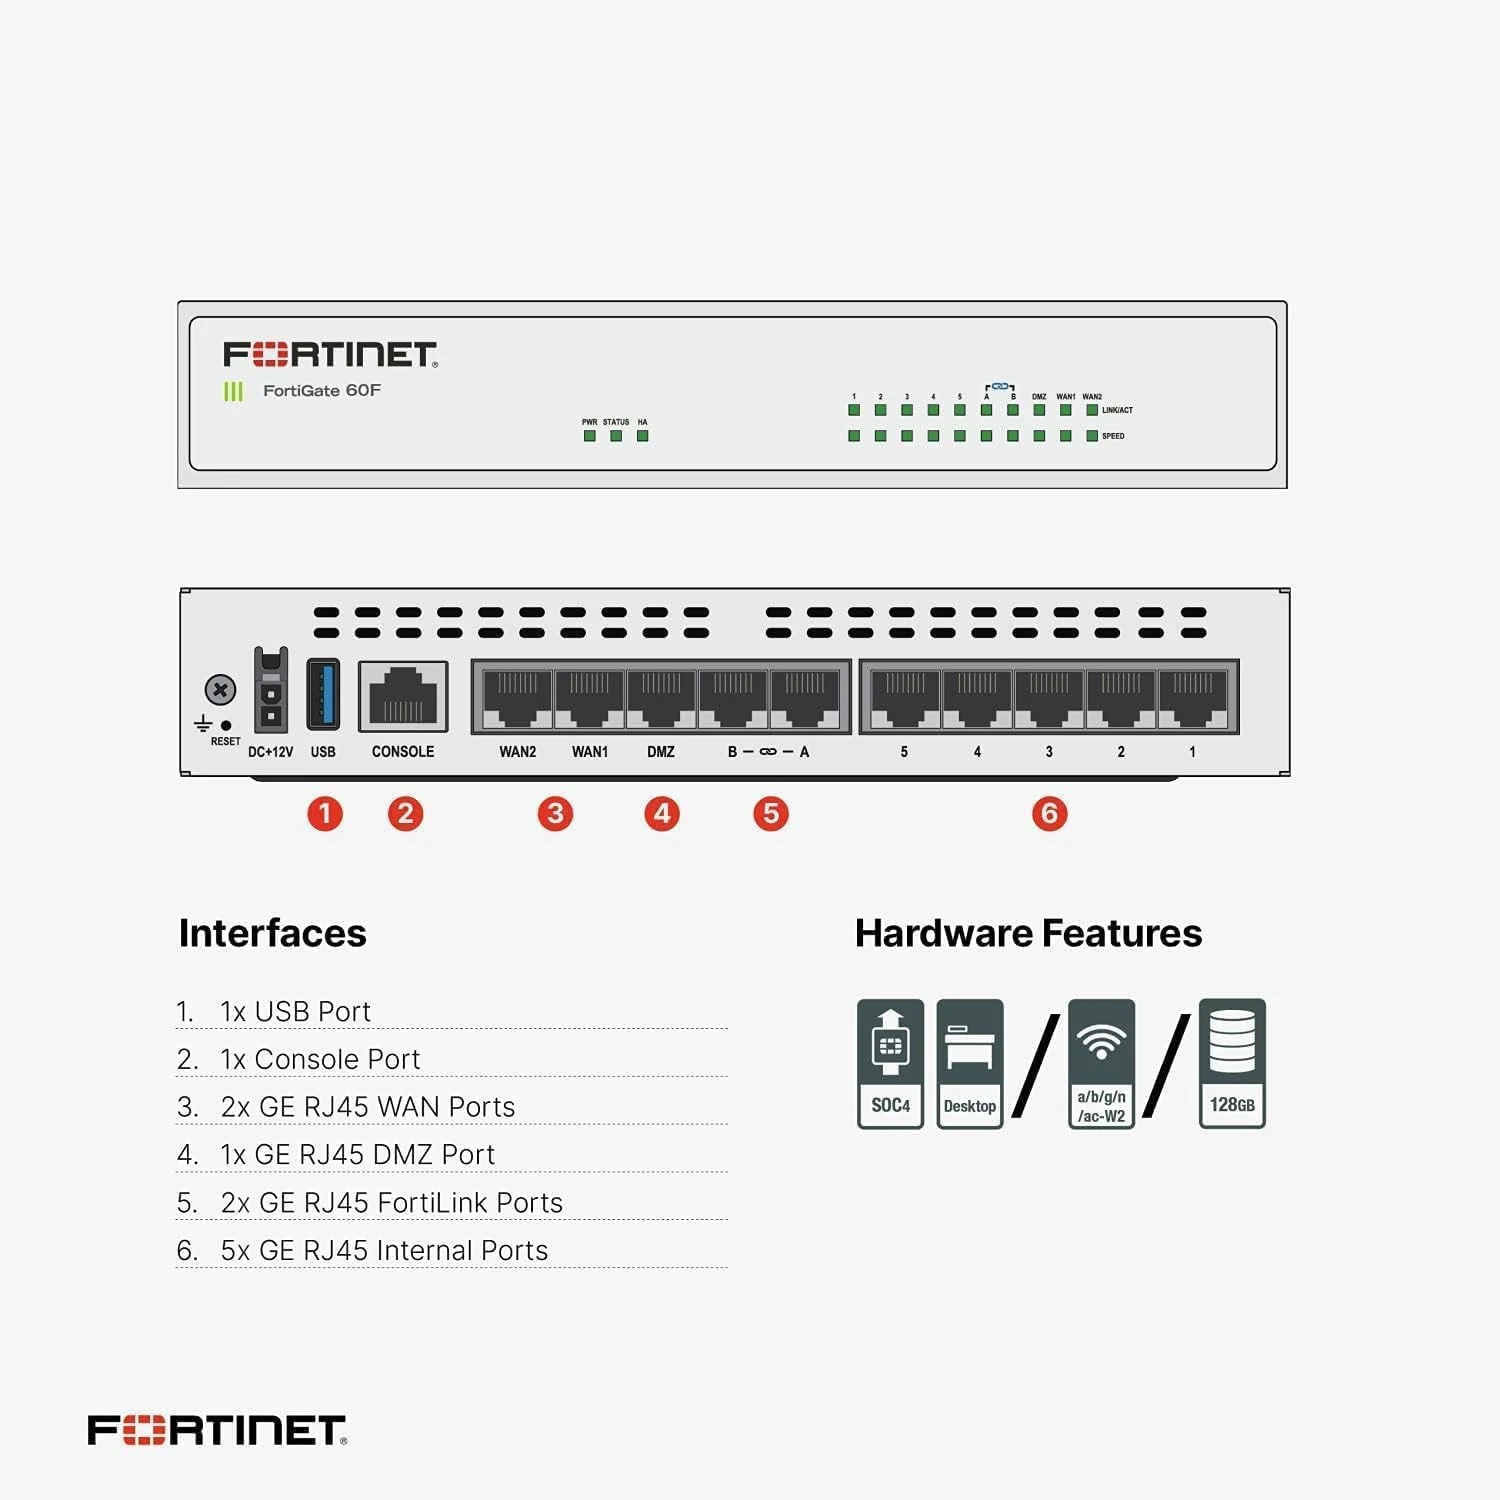
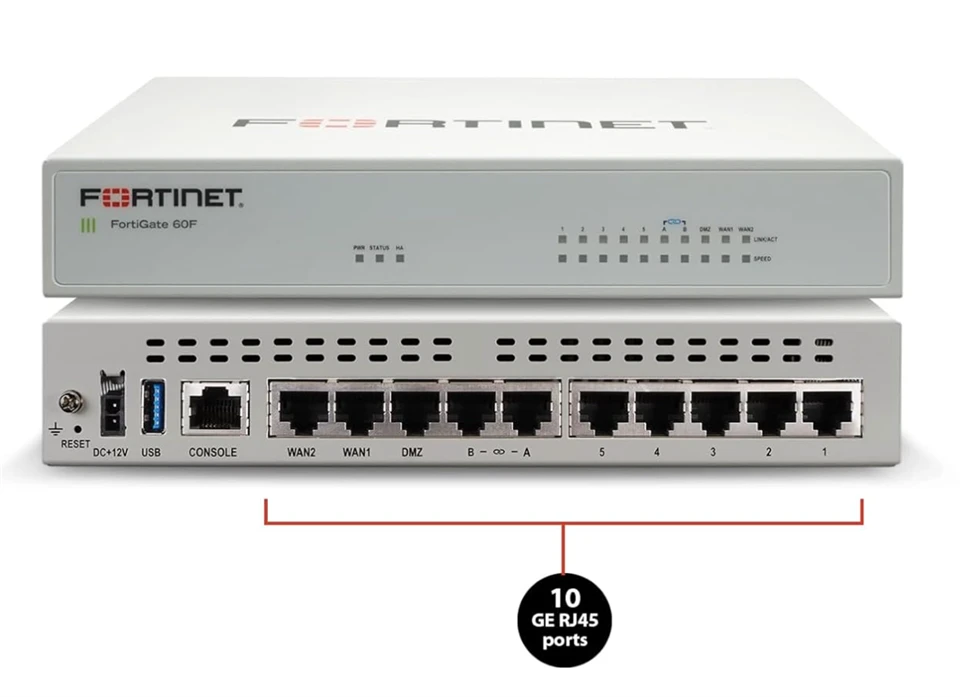
Hardver port konfigurációja
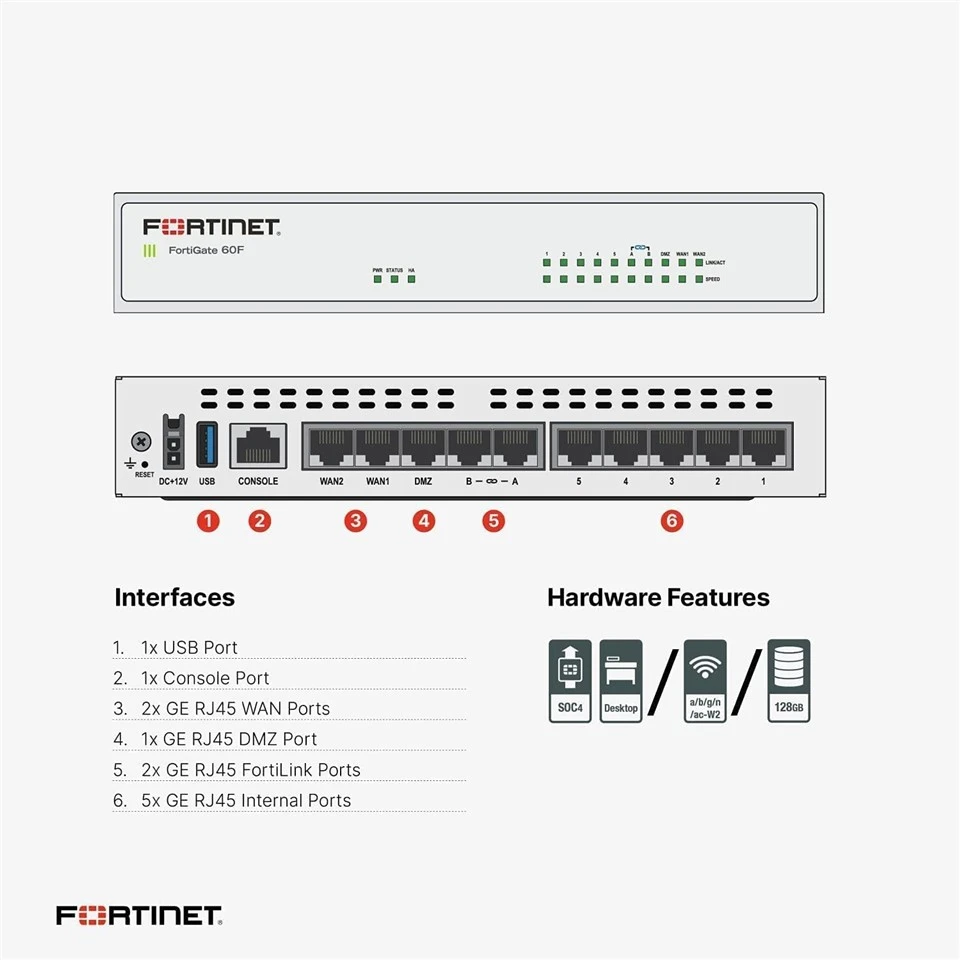
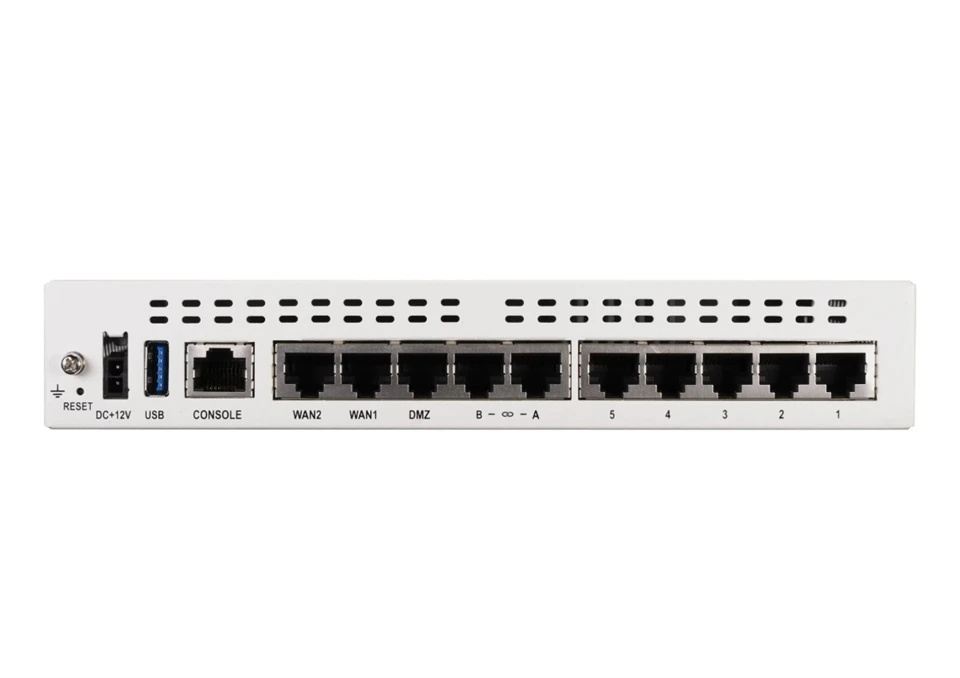
10 x RJ45 Gigabit Ethernet port, amely lefedi a teljes-forgatókönyv szerinti általános vezetékes hozzáférési követelményeket, beleértve a belső hálózati hozzáférést, a WAN-összekapcsolást, a DMZ-szerverdokkolást és a tartalék kapcsolatokat
2 x 10G/1G SFP+ optikai port, amely támogatja a 10G SFP+ vagy 1G SFP optikai modulokat, nagy-sávszélességű magkapcsolati összeköttetéshez vagy felfelé irányuló kapcsolathoz a magkapcsolókkal
1 x RJ45 konzolkezelő interfész a helyi soros port hibakereséshez, kezdeti eszközkonfigurációhoz és hibaelhárításhoz
1 x RJ45 FortiLink dedikált interfész, amely a FortiSwitch switchek közvetlen csatlakoztatására szolgál, ami egységes felügyeleti és házirend-kapcsolatot biztosít az összes vezetékes eszközhöz a hálózaton keresztül
2 db USB 3.0 interfész, külső tárolóeszközök támogatása a naplókapacitás bővítéséhez, vagy 4G/5G modulok csatlakoztatása a vezeték nélküli biztonsági mentési kapcsolatok megvalósításához
Alapvető megvalósított technológiák
- Használja a Fortinet 7. -generációs szabadalmaztatott SPU (Security Processing Unit) architektúráját, a CP9 (Content Processor) és az NP7 (hálózati processzor) hardveres gyorsításával, hogy drasztikusan csökkentse az általános -célú CPU-terhelést, és elérje az SSL 3. forgalomvizsgálati vonalát-.1. Fenntartja az alacsony-késleltetést és a nem-elakadt továbbítást még akkor is, ha az összes teljes biztonsági funkció egyidejűleg engedélyezve van.
- Hivatalosan közzétett szabványos teljesítménymutatók: 10 Gbps 4. tűzfal átviteli sebesség, 5 Gbps IPS, 2 Gbps NGFW átviteli sebesség, 1,5 Gbps fenyegetésvédelmi átviteli sebesség, 9 Gbps IPsec VPN átviteli sebesség, 1 000 000 egyidejű TCP támogatás, 0 másodperces TCP munkamenet és 050 új TCP munkamenet.
- Natív zökkenőmentes SD-WAN képesség, amely natívan integrálja az összes NGFW biztonsági funkciót a nagy kiterjedésű hálózatba. Kiegészítő fizetős licencek nélkül támogatja az intelligens útvonalválasztást akár 16 linkhez, valamint a valós idejű linkállapot-érzékelést, amely automatikusan ütemezi az alapvető üzleti forgalmat az optimális linkre, és ezredmásodperces-szintű útvonalváltást ér el.
- Teljes -soros támogatás a fejlett dinamikus útválasztáshoz, beleértve a BGP és OSPF, IPsec VPN és SSL VPN funkciókat, legfeljebb 200 átjáróval-átjáró-IPsec alagúttal és 200 SSL VPN felhasználói hozzáférési csatornával, amelyek megfelelnek a nagy-titkosított regionális összeköttetési követelményeknek.
- Beépített{0}}FortiSwitch felügyeleti képesség, amely akár 24 FortiSwitch kapcsolót is központilag vezérelhet; beépített vezeték nélküli vezérlő képesség, amely akár 40 FortiAP hozzáférési pontot is képes kezelni (ebből 24 támogatja az alagút módot), egységes működési és karbantartási, valamint házirend-összekapcsolást valósít meg a hálózat összes vezetékes és vezeték nélküli eszközéhez.
- Kompatibilis a FortiConverter konfigurációs migrációs eszközzel, amely egyetlen kattintással importálhatja az alapvető konfigurációkat a meglévő, harmadik féltől származó tűzfalakról, és jelentősen lerövidíti az új eszköz telepítési ciklusát. A Fortinet globálisan szinkronizált firmware-frissítési mechanizmusával párosítva garantálja az eszköz hosszú távú -stabil működését.
- Teljesen integrálva a Fortinet Security Fabric egyesített biztonsági architektúrával, zökkenőmentesen csatlakozik a FortiManager és a FortiAnalyzer központosított felügyeleti platformokhoz, hogy egységes szabályzatelosztást, központosított naplótárolást és globális biztonsági helyzetmegjelenítést valósítson meg a hálózat összes eszközére, amely támogatja az automatizált biztonsági irányítást és reagálást.
- Támogatja a magas-elérhetőségű aktív-készenléti üzembe helyezést (A-P, A-A módok), megvalósítva az állapotszinkronizálást és a forgalom terheléselosztását két eszköz között a dedikált HA-portokon keresztül. Ezredmásodperceken belül képes végrehajtani a feladatátvételt, ha egyetlen eszköz meghibásodik, elkerülve az egyes meghibásodási pontok által okozott üzleti megszakításokat, és teljesíti az alapvető helyek magas megbízhatósági követelményeit.
Alapvető biztonsági szolgáltatások
- Beépített -nagy teljesítményű-Intrusion Prevention System (IPS), amely több mint 8000 ismert sebezhetőségi támadást, férget, DDoS-támadást és hálózati behatolási viselkedést képes azonosítani és blokkolni valós időben, lefedi a teljes-dimenziós fenyegetéseket mind a GPS5-ös átmeneten, mind a GPS5 átviteli rétegen, egészen az Ibps-ig.
- A FortiGuard globális mesterséges intelligencia -alapú fenyegetésintelligencia szolgáltatásaival integrálva, a gépi tanulási motorokat kihasználva automatikusan szinkronizálják a valós-idejű frissített vírusadatbázisokat és fenyegetés-aláírás-könyvtárakat, valós idejű védelmet biztosítva a zsarolóvírusok ellen, nulla -napos sebezhetőségek és rosszindulatú programok elleni védelem.
- Támogatja a kétirányú mély csomagellenőrzést, teljes -dimenziós tartalomellenőrzést hajt végre a titkosított forgalom minden verzióján, beleértve a TLS 1.3-at is, azonosítja és blokkolja a HTTPS-titkosított forgalomban rejtett rosszindulatú tevékenységeket, akár 2 Gbps-os SSL mélyvizsgálati átviteli sebességgel.
- Beépített-teljes-protokollú, nagy{2}}teljesítményű víruskereső motor, amely lefedi a főbb protokollok vírusszűrését, beleértve a HTTP, FTP, SMTP, POP3, IMAP és SMB protokollokat, hatékonyan megakadályozva a vírusok terjedését az intraneten olyan útvonalakon, mint például a webes letöltések, az e-mailek átvitele és a belső fájlmegosztás.
- Integrált webszűréssel, alkalmazásvezérléssel és DNS-szűrési funkciókkal, akár 6 Gbps alkalmazásvezérlési átviteli sebességgel. Pontosan tudja szabályozni az alkalmazottak webelérési viselkedését és több mint 10 000 alkalmazás használati engedélyét, elkerülve az adathalász webhelyek és a nem{4}}munkahelyi alkalmazások által a forrásból származó biztonsági kockázatokat.
- Támogatja a natív Zero Trust Network Access (ZTNA) képességet, dinamikusan hozzárendelve a minimális engedélyeket a felhasználói identitás, az eszköz állapota és a hozzáférési forgatókönyvek alapján, megvalósítva az identitástudatos biztonságos hozzáférést anélkül, hogy az alapvető intranetes erőforrásokat kitenné a nyilvános internetnek.
- Támogatja a virtuális tartományok felosztását, maximum 25 független virtuális biztonsági doménnel, logikai hálózati leválasztást valósít meg a különböző üzleti részlegek és a különböző bérlők között, teljesíti a több-szolgáltatási partícióvédelem és a több{2}}bérlős működés eltérő biztonsági követelményeit.
- Beépített -generatív mesterséges intelligencia biztonsági asszisztenssel rendelkezik, amely automatikusan elvégzi a biztonsági naplóelemzést, a fenyegetési események megítélését és a válaszreakciók generálását, jelentősen csökkentve a közepes méretű{1}}webhelyek biztonsági működési küszöbét, és javítva a fenyegetésekre való reagálás hatékonyságát.
- Támogatja a FortiToken két-tényezős hitelesítést, legfeljebb 1000 kötött tokennel, erős személyazonosság-ellenőrzést biztosítva a VPN-hozzáféréshez, a rendszergazdai bejelentkezéshez és az alaprendszerhez való hozzáféréshez, hogy megakadályozza a fiókszivárgás okozta jogosulatlan hozzáférést.
- Beépített-fejlett fenyegetés-sandbox-észlelési képesség, amely dinamikus viselkedéselemzést tud végrehajtani ismeretlen gyanús fájlokon, azonosítja a nulladik-napi rosszindulatú programokat, amelyeket a hagyományos aláírási könyvtárak nem tudnak lefedni, és zárt hurkú biztonsági védelmi rendszert alkot a "védelmi - észlelési - válaszból".
Népszerű tags: fortigate 60f következő-generációs tűzfal, fortigate 60f következő-generation firewall, fejlett biztonsági tűzfal


