


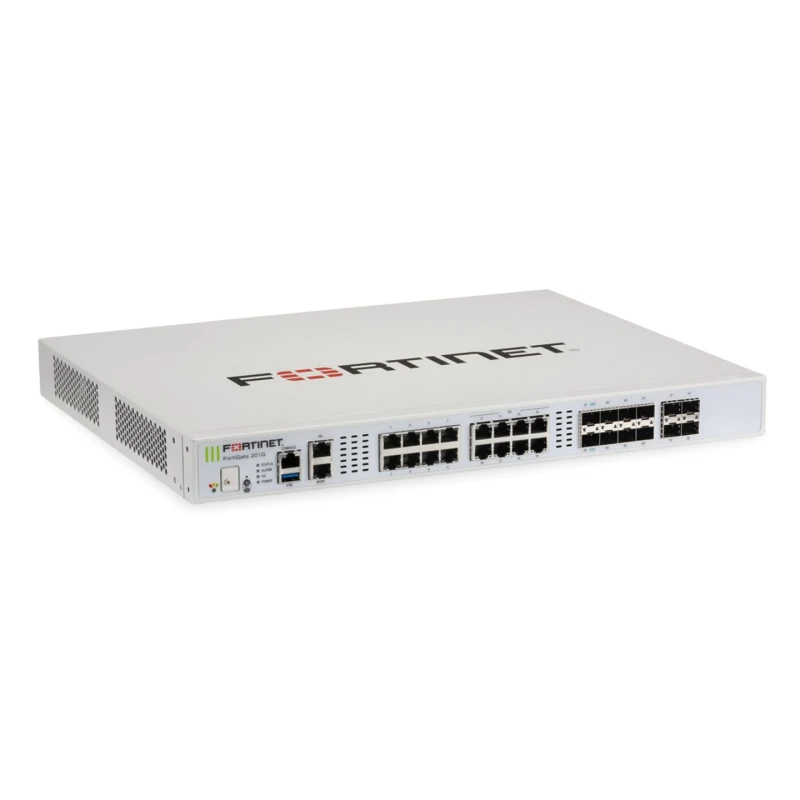


Az AITI Tech Limited a fortigate 200g következő generációs tűzfalak egyik vezető gyártója és szállítója-. Több mint 20 éves tapasztalatunkkal szeretettel várjuk, hogy 200 g-os ömlesztett, olcsó fortigate 200 g-os következő generációs tűzfalat vásároljon itt gyárunkból. Minden termékünk kiváló minőségű és alacsony áron. Árlistáért lépjen kapcsolatba velünk.
Termék pozicionálás
A FortiGate 200G egy új-generációs 1U rack-mount zászlóshajó-szintű biztonsági átjáró, amelyet a Fortinet indított el a nagyvállalati központok, a szolgáltatói maghálózatok, a nagy adatközpont-kimenetek és az ultra-nagy-kampuszhálózatok számára. A Fortinet legújabb SPU5 ASIC biztonsági processzorával és az egyesített FortiOS operációs rendszerrel működő rendszer mélyen integrálja az ultra-nagy átviteli sebességet, az ultra-alacsony késleltetést, a teljes-funkciós biztonságot és a mély hálózati elemzési képességeket. A kulcsfontosságú üzleti forgatókönyvekhez, mint például a 10G{14}}osztályú gerinchálózatokhoz, a több-linkes nagy-terhelésű környezetekhez és az ultra-nagy{18}}léptékű felhasználói párhuzamossághoz tervezve, ez a központi gerinccsomópont a "biztonsági-vezérelt hálózat" felépítéséhez.


Hardver port konfigurációja
24 x RJ45 2.5G Ethernet port, amely támogatja a 2,5G/1G/100Mbps automatikus-egyeztetést, megfelel a nagy-sűrűségű szerverfürt és több-üzleti partíció nagy sebességű vezetékes hozzáférési követelményeinek
4 x 10G SFP+ optikai portok, amelyek támogatják a 10G SFP+ vagy 1G SFP optikai modulokat, nagy sebességű core link összekapcsoláshoz, terheléselosztáshoz vagy magkapcsolókhoz való uplink csatlakozáshoz használják
2 x 40G QSFP+ optikai port, támogatja a 40G QSFP+ vagy 4x10G kitörést, ultra-nagy-sebességű gerinchálózati összeköttetéshez vagy adatközponti Spine-Leaf architektúra csatlakozáshoz
1 x RJ45 konzolkezelő interfész a helyi soros port hibakereséshez, kezdeti eszközkonfigurációhoz és hibaelhárításhoz
1 x RJ45 FortiLink dedikált interfész, amely a FortiSwitch switchek közvetlen csatlakoztatására szolgál, egységes felügyeleti és házirendi összekapcsolást biztosítva az összes vezetékes eszközhöz a hálózaton keresztül
2 x USB 3.2 Gen2 interfész, külső tárolóeszközök támogatása a naplókapacitás bővítéséhez, vagy 4G/5G modulok csatlakoztatása a vezeték nélküli biztonsági mentési kapcsolatok megvalósításához
Alapvető megvalósított technológiák
- A Fortinet legújabb SPU5 ASIC biztonsági processzorát alkalmazza, amely megvalósítja az összes biztonsági funkció sor{1}}sebességű feldolgozását egy dedikált hardveres gyorsító motoron keresztül, drasztikusan csökkentve az általános-célú CPU-k terhelését. Még akkor is, ha az IPS, a vírusirtó és az SSL mélyellenőrzés egyidejűleg engedélyezve van, továbbra is fenntartja az ultra-alacsony késleltetést és a nem-elakadt továbbítást, alkalmazkodva a gerinchálózatok magas-párhuzamosságú forgalmi forgatókönyveihez.
- Hivatalosan közzétett szabványos teljesítménymérők: 200 Gbps 4. tűzfal átviteli sebesség, 50 Gbps IPS átvitel, 15 Gbps NGFW átviteli sebesség, 10 Gbps fenyegetésvédelmi átviteli sebesség, 70 Gbps IPsec VPN átviteli sebesség, 30 000 000 munkamenet támogatása 30 000 000 TCP500 és 1,0 másodperces egyidejű TCP500 munkamenetenként.
- Natív módon integrálja az SD-WAN-útválasztás-optimalizálási képességet, intelligens útvonal-ütemezést valósít meg akár 64 linkhez és valós idejű linkminőség-észlelést további licencek nélkül. Automatikusan ütemezi az alapvető üzleti forgalmat az optimális linkre, és ezredmásodperces{4}}szintű hibaváltást ér el.
- Támogatja a dinamikus útválasztási protokollokat, beleértve a BGP-t, OSPF-et, RIP-et és a statikus útválasztást, legfeljebb 5000 átjáró---átjáró IPsec-alagúttal és 1500 SSL VPN-hozzáférési csatornával, amelyek megfelelnek a nagy-sebességű, titkosított, titkosított és többrégiós adatközpontok közötti összekapcsolási követelményeknek szállítók.
- Beépített{0}}FortiSwitch felügyeleti képesség, amely akár 128 FortiSwitch kapcsolót is képes központilag vezérelni; beépített vezeték nélküli vezérlő képesség, amely akár 200 FortiAP hozzáférési pontot is képes kezelni (ebből 128 támogatja az alagút módot), megvalósítva a hálózat összes vezetékes és vezeték nélküli eszközének egységes működését és karbantartását.
- Kompatibilis a FortiConverter konfigurációs migrációs eszközzel, amely egyetlen kattintással importálhatja az alapvető konfigurációkat a meglévő, harmadik féltől származó tűzfalakról, és jelentősen lerövidíti az új eszköz telepítési ciklusát. A Fortinet globálisan szinkronizált firmware-frissítési mechanizmusával párosítva garantálja az eszköz hosszú távú -stabil működését.
- Teljesen integrálva a Fortinet Security Fabric egyesített biztonsági architektúrával, zökkenőmentesen csatlakozik a FortiManager és a FortiAnalyzer központosított felügyeleti platformokhoz, hogy egységes szabályzatelosztást, központosított naplótárolást és globális biztonsági helyzetmegjelenítést valósítson meg a hálózat összes eszközére, amely támogatja az automatizált biztonsági irányítást és reagálást.
- Támogatja a magas-elérhetőségű aktív-készenléti üzembe helyezést (A-P, A-A módok), megvalósítva az állapotszinkronizálást és a forgalom terheléselosztását két eszköz között a dedikált HA-portokon keresztül. Ezredmásodperceken belül képes végrehajtani a feladatátvételt, ha egyetlen eszköz meghibásodik, elkerülve az üzleti megszakításokat, amelyeket egyetlen hibapont okoz, és teljesíti a gerinchálózatok magas -megbízhatósági követelményeit.
- Támogatja a virtuális tartományok felosztását, maximum 200 független virtuális biztonsági doménnel, megvalósítva a több-bérlős és több-üzleti vonalak logikai elkülönítését, megfelelve az ultra-nagyvállalati több-részlegű és több{5}}projektcsoportok eltérő biztonsági követelményeinek.
Alapvető biztonsági szolgáltatások
- Beépített -nagy teljesítményű-Intrusion Prevention System (IPS), amely több mint 15 000 ismert sebezhetőségi támadást, férget, DDoS támadást és hálózati behatolási viselkedést képes azonosítani és blokkolni valós időben, teljes-dimenziós fenyegetéseket lefedve mind a hálózaton, mind az IPS-en keresztül egészen a Gbps-től az alkalmazás-5 rétegig.
- A FortiGuard globális mesterséges intelligencia -alapú fenyegetésintelligencia szolgáltatásaival integrálva, a gépi tanulási motorokat kihasználva automatikusan szinkronizálják a valós-idejű frissített vírusadatbázisokat és fenyegetés-aláírás-könyvtárakat, valós idejű védelmet biztosítva a zsarolóvírusok ellen, nulla -napi sebezhetőségek és rosszindulatú programok elleni védelem, Gb-től 1-ig.
- Támogatja a kétirányú mély csomagellenőrzést, teljes -dimenziós tartalomellenőrzést hajt végre a titkosított forgalom minden verzióján, beleértve a TLS 1.3-at is, azonosítja és blokkolja a HTTPS-titkosított forgalomban rejtett rosszindulatú tevékenységeket, akár 15 Gbps-os SSL mélyellenőrzési sebességgel.
- Beépített-teljes-protokollú, nagy{2}}teljesítményű víruskereső motor, amely lefedi a főbb protokollok vírusszűrését, beleértve a HTTP, FTP, SMTP, POP3, IMAP és SMB protokollokat, hatékonyan megakadályozva a vírusok terjedését az intraneten olyan útvonalakon, mint például a webes letöltések, az e-mailek átvitele és a belső fájlmegosztás.
- Integrált webszűréssel, alkalmazásvezérléssel és DNS-szűrési funkciókkal, akár 50 Gbps alkalmazásvezérlési átviteli sebességgel. Pontosan tudja szabályozni az alkalmazottak webelérési viselkedését és több mint 10 000 alkalmazás használati engedélyét, elkerülve az adathalász webhelyek és a nem{4}}munkahelyi alkalmazások által a forrásból származó biztonsági kockázatokat.
- Támogatja a natív Zero Trust Network Access (ZTNA) képességet, dinamikusan hozzárendelve a minimális engedélyeket a felhasználói identitás, az eszköz állapota és a hozzáférési forgatókönyvek alapján, megvalósítva az identitástudatos biztonságos hozzáférést anélkül, hogy az alapvető intranetes erőforrásokat kitenné a nyilvános internetnek.
- Támogatja a fejlett biztonsági elemzési funkciókat, amelyek valós idejű viselkedéselemzést végezhetnek- a hálózaton- kiterjedő forgalomnál, azonosíthatják a belső fenyegetéseket és az adatszivárgás kockázatait, részletes felhasználói és entitási viselkedéselemzési jelentéseket készíthetnek, és támogathatják a vállalati-szintű megfelelőségi auditokat.
- Beépített -generatív mesterséges intelligencia biztonsági asszisztenssel rendelkezik, amely automatikusan elvégzi a biztonsági naplóelemzést, a fenyegetési események megítélését és a válaszreakciók létrehozását, jelentősen csökkentve a vállalati szintű webhelyek biztonsági működési küszöbét{1}}, és javítva a fenyegetésekre való reagálás hatékonyságát.
- Támogatja a FortiToken két-tényezős hitelesítést, legfeljebb 10 000 kötött tokennel, erős személyazonosság-ellenőrzést biztosítva a VPN-hozzáféréshez, a rendszergazdai bejelentkezéshez és az alaprendszerhez való hozzáféréshez, hogy megakadályozza a fiókszivárgás okozta jogosulatlan hozzáférést.
- Beépített-fejlett fenyegetés-sandbox-észlelési képesség, amely dinamikus viselkedéselemzést tud végrehajtani ismeretlen gyanús fájlokon, azonosítja a nulladik-napi rosszindulatú programokat, amelyeket nem lehet lefedni a hagyományos aláírási könyvtárakkal, és zárt hurkú biztonsági védelmi rendszert alkot a "védelmi - észlelési - válaszból".
Népszerű tags: fortigate 200g következő-generation firewall, fortigate 200g nextgeneration firewall, fejlett biztonsági tűzfal


